×
Site Menu
Everything
Politics
Polish politics
Justice
Smolensk
Elections
World politics
Military
Drones
Army
Russia
Ukraine
USA
UK
Poland
Serwisy SEC
Everything
Politics
Polish politics
Justice
Smolensk
Elections
World politics
Military
Drones
Army
Russia
Ukraine
USA
UK
Poland
Uważaj na aplikacje w Telegramie. FEMITBOT wykorzy...
Dzieci ogrywają weryfikację wieku. Wystarczy, iż d...
Windows i Phone Link na celowniku hakerów. Jeden b...
Admin nowej generacji. Case studies, narzędzia AI,...
Nowa fala oszustw „na skarbówkę”. Uważaj na takie ...
DAEMON Tools pod ostrzałem. Malware rozprzestrzeni...
Cyberbezpieczeństwo made in Europe: odpowiedź na g...
False positive w Microsoft Defender usuwa certyfik...
Instalujesz i oddajesz kontrolę nad urządzeniem. T...
Cyberatak na dolnośląską gminę. Zaszyfrowano dane
OAuth jako trwałe tylne wejście do środowiska SaaS...
Google podnosi nagrody w bug bounty: choćby 1,5 ml...
CISA promuje model izolacji i odtworzenia dla infr...
ScarCruft wykorzystuje platformę gamingową do dyst...
Atak na łańcuch dostaw DAEMON Tools: oficjalne ins...
CloudZ wykorzystuje Microsoft Phone Link do przech...
Quasar Linux: skryty implant malware atakujący śro...
Atak na kolej dużych prędkości w Tajwanie: nadużyc...
Kradzież przez KOD MORSE'A?
Kulisy jedynych takich ćwiczeń NATO: stres, presja...
Włamanie na maile polskich domów dziecka. Możliwa ...
Noyb pozywa Hamburg za sprawę PimEyes
UE uderza w Huawei i ZTE. Nadchodzi technologiczna...
Dostałeś taką wiadomość od Orlenu? Uważaj, to bezc...
Unijny standard ładowarek objął kolejną grupę urzą...
Wieloetapowa kampania malware delivery z wykorzyst...
Nowy obowiązek dla firm od 7 maja. Chodzi o cyberb...
Defender straszy trojanem, którego… nie ma. Gigant...
Czym grozi podanie numeru telefonu publicznie, w i...
Europol rozbija albańskie centra oszustw telefonic...
Windows 11 25H2 i Hyper-V pod lupą: analiza exploi...
Ukraińskie służby rozbiły masową operację przejmow...
Zero Trust w środowiskach OT: nowe wytyczne dla oc...
Aktywne ataki na Qinglong: luki RCE wykorzystywane...
DEEP#DOOR: nowy backdoor w Pythonie wykorzystuje t...
EtherRAT atakuje administratorów: malware wykorzys...
Popularna wtyczka WordPress z ukrytym backdoorem p...
Atak na pakiety SAP NPM: incydent supply chain zag...
Międzynarodowa operacja przeciwko oszustwom krypto...
Dzieci na Facebooku mimo zakazu. Meta grozi gigant...
IT Unplugged: konferencja, na której hakerzy, arch...
Automatyzacja IT w bankowości – jak technologia zm...
Nowa inwestycja CBZC o wartości ponad 50 mln zł
O najnowszych wyzwaniach cyberbezpieczeństwa podcz...
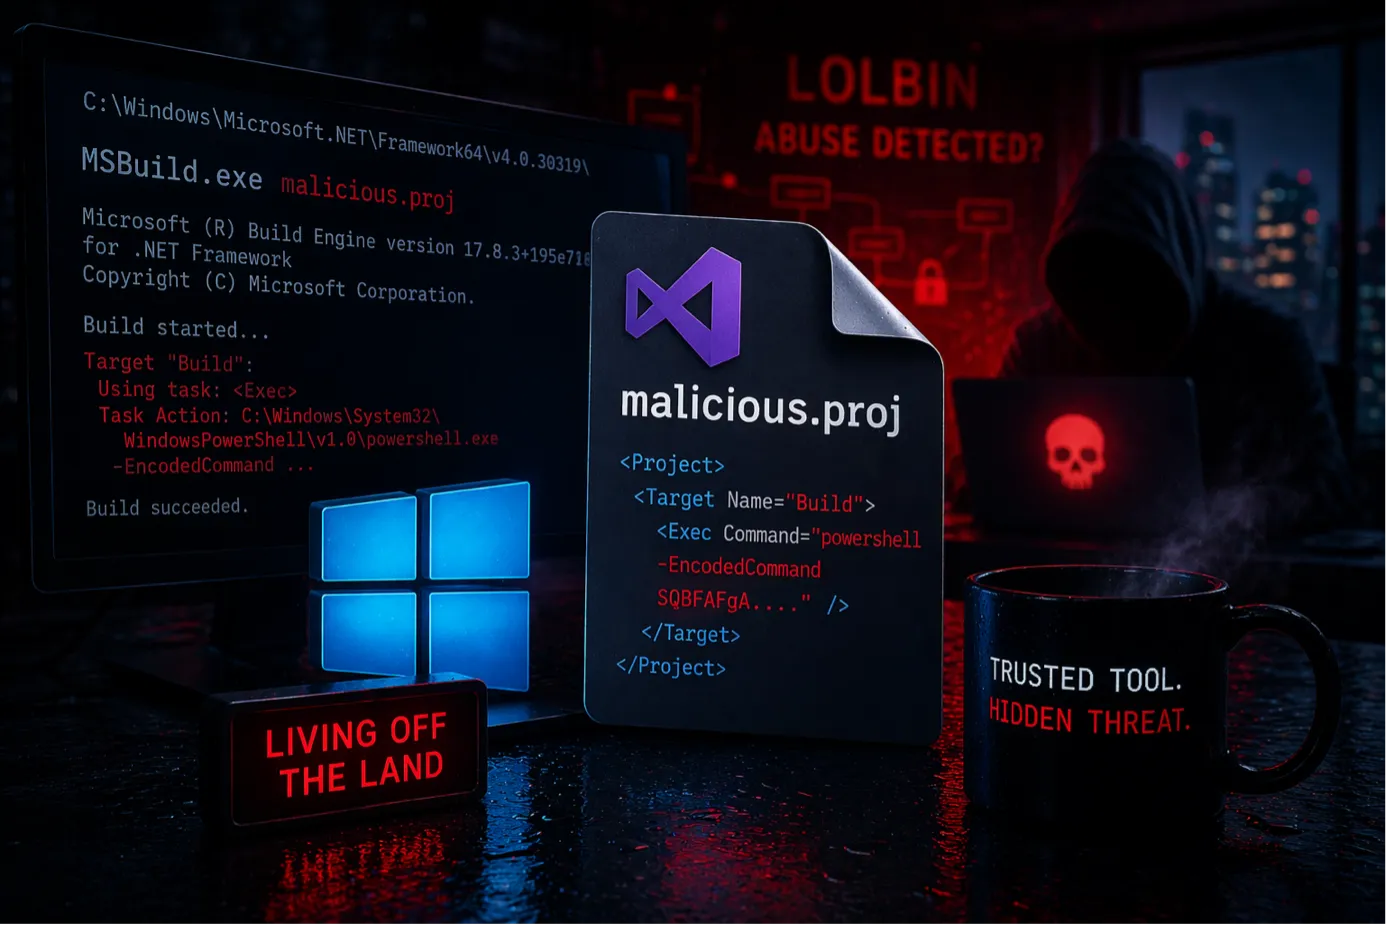
MSBuild w rękach atakujących. Legalne narzędzie, k...
Ile kosztuje przekształcenie JDG w spółkę z o.o.?
Jak iPhone chroni Twoje dane?
Czym jest Microsoft Entra Backup and Recovery?
9 rzeczy, które w internecie robisz źle. Te błędy ...
Nowa fala ataków na użytkowników Windowsa. NWHStea...
First
Prev.
27
28
29
30
31
32
33
Next
Last








 English (US) ·
 Polish (PL) ·
 Russian (RU) ·