×
Site Menu
Everything
Politics
Polish politics
Justice
Smolensk
Elections
World politics
Military
Drones
Army
Russia
Ukraine
USA
UK
Poland
Serwisy SEC
Everything
Politics
Polish politics
Justice
Smolensk
Elections
World politics
Military
Drones
Army
Russia
Ukraine
USA
UK
Poland
Fałszywe strony Gemini CLI i Claude Code rozprzest...
Sektor ochrony zdrowia odpiera wzrost ataków socjo...
Koncentracja infrastruktury C2 na Bliskim Wschodzi...
Nowe wytyczne regulatora z Nowego Jorku: sektor fi...
Apple zablokował ponad 2 mln aplikacji w 2025 roku...
Wyciek kluczy CISA na publicznym GitHubie wywołał ...
BYOVD bez sprzętu: podatne sterowniki Windows prze...
Ghostwriter atakuje ukraińskie instytucje rządowe ...
Byli menedżerowie z USA przyznali się do wspierani...
Holandia przejęła 800 serwerów wspierających cyber...
TAKE IT DOWN wchodzi w życie. Platformy muszą się ...
Zmiany w zarządzie Exatela
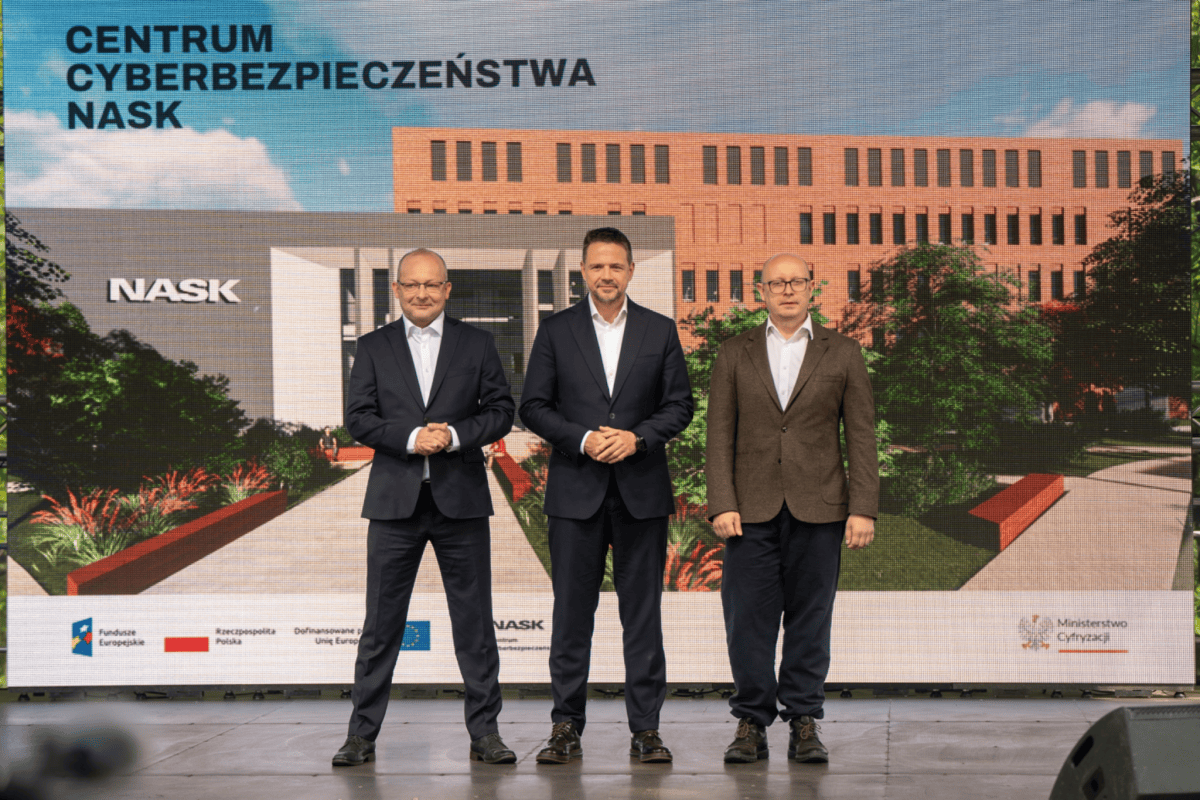
Nowe Centrum Cyberbezpieczeństwa NASK za setki mil...
Socjotechnika w CI/CD i drużyna AI w Katowicach!
SolarEdge: podatność CSRF i OOB Injection w platfo...
Lenovo LegionSpace 1.7.11.2 z luką Unquoted Servic...
Fałszywe aplikacje na Androida ukrywają płatne sub...
Ataki na SonicWall Gen6 SSL-VPN pokazują, iż częśc...
Ukraina zidentyfikowała operatora infostealera pow...
Nowa kampania cyberwywiadowcza przeciwko telekomom...
Agent AI w Microsoft Entra ID – nowy model tożsamo...
SHub Reaper na macOS: nowy stealer podszywa się po...
Operacja Ramz: INTERPOL wzmacnia transgraniczną wa...
CISA ujawniła sekrety i poświadczenia w publicznym...
Nadużycia Android Carrier Billing: cztery aplikacj...
Microsoft blokuje usługę podpisywania malware wyko...
Ponad 320 pakietów NPM dotkniętych nową falą ataku...
Ataki na aplikacje wspierane przez AI przyspieszaj...
Microsoft udostępnia RAMPART i Clarity jako open s...
Webworm rozwija arsenał: EchoCreep i GraphWorm ukr...
GitHub bada naruszenie po kompromitacji urządzenia...
FBI ostrzega przed oszustwami z użyciem kryptowalu...
Krytyczna aktualizacja Drupal: wysokie ryzyko szyb...
Brytyjski regulator chce mocniejszej walki platfor...
Badacz mógł oglądać zdjęcia z miliona chińskich el...
Cyberkompetencje w małych firmach. NASK przedstawi...
Sukces Microsoftu w walce z dostawcami usług malwa...
5. edycja CyberTek Tech Festival już za nami!
Włamanie do GitHuba. Zainfekowane rozszerzenie do ...
Stare, ale jare, czyli czym są combolisty z darkne...
Hakerzy omijają narzędzia bezpieczeństwa, atakując...
Sektor telekomunikacyjny uruchamia prywatny C2 ISA...
Ujawnienie kluczy AWS GovCloud na GitHubie: incyde...
MSHTA wraca do gry: stare narzędzie Windows napędz...
Kopie robaka Shai-Hulud atakują npm po wycieku kod...
Mini Shai-Hulud atakuje ekosystem AntV: złośliwe p...
SHub Reaper na macOS: infostealer podszywa się pod...
Atak na łańcuch dostaw GitHub Actions: przejęte ta...
Trapdoor na Androidzie: 659 mln fałszywych żądań R...
Nowa fala Shai-Hulud uderza w npm. Setki pakietów ...
First
Prev.
24
25
26
27
28
29
30
Next
Last


 English (US) ·
 Polish (PL) ·
 Russian (RU) ·