×
Site Menu
Everything
Politics
Polish politics
Justice
Smolensk
Elections
World politics
Military
Drones
Army
Russia
Ukraine
USA
UK
Poland
Serwisy SEC
Everything
Politics
Polish politics
Justice
Smolensk
Elections
World politics
Military
Drones
Army
Russia
Ukraine
USA
UK
Poland
Uwaga na maile z Amazona. CERT Polska wydał pilny ...
Europejski Portfel Tożsamości Cyfrowej coraz bliże...
Czym są sesje logowania? To na nie polują teraz ha...
Nightmare Eclipse nie zwalnia. Kolejne exploity tr...
Irańscy hakerzy dostali rozkaz. Celem wrogowie reż...
[Niezbędnik AI Przedsiębiorcy] Wspólne dla całej U...
CISA stawia na wszechstronnych ekspertów bezpiecze...
Program PIVOT zyskuje znaczenie w testach cyberbez...
Trzy grupy cyberzagrożeń atakują rosyjskie firmy: ...
Przejęcie sesji asystenta AI i robak Shai-Hulud: k...
BambooToken: malware wykorzystujący MQTT do ukryte...
Złośliwa aktualizacja Admin Menu Editor Pro otworz...
Chosen Brick: służby USA, Wielkiej Brytanii i Hola...
KREMLIN: malware bankowy przejmuje Chrome i Edge, ...
Próba cyberataku na wodociągi w Lubelskiem. Celem ...
Microsoft z kolejnym potknięciem. Wrześniowa aktua...
760 mln zł z oszukańczych reklam? Tyle Meta mogła ...
UODO zmienia priorytety po cyberataku na MyDr
Zhakowano Centralną Komisję Wyborczą Rosji. Skradz...
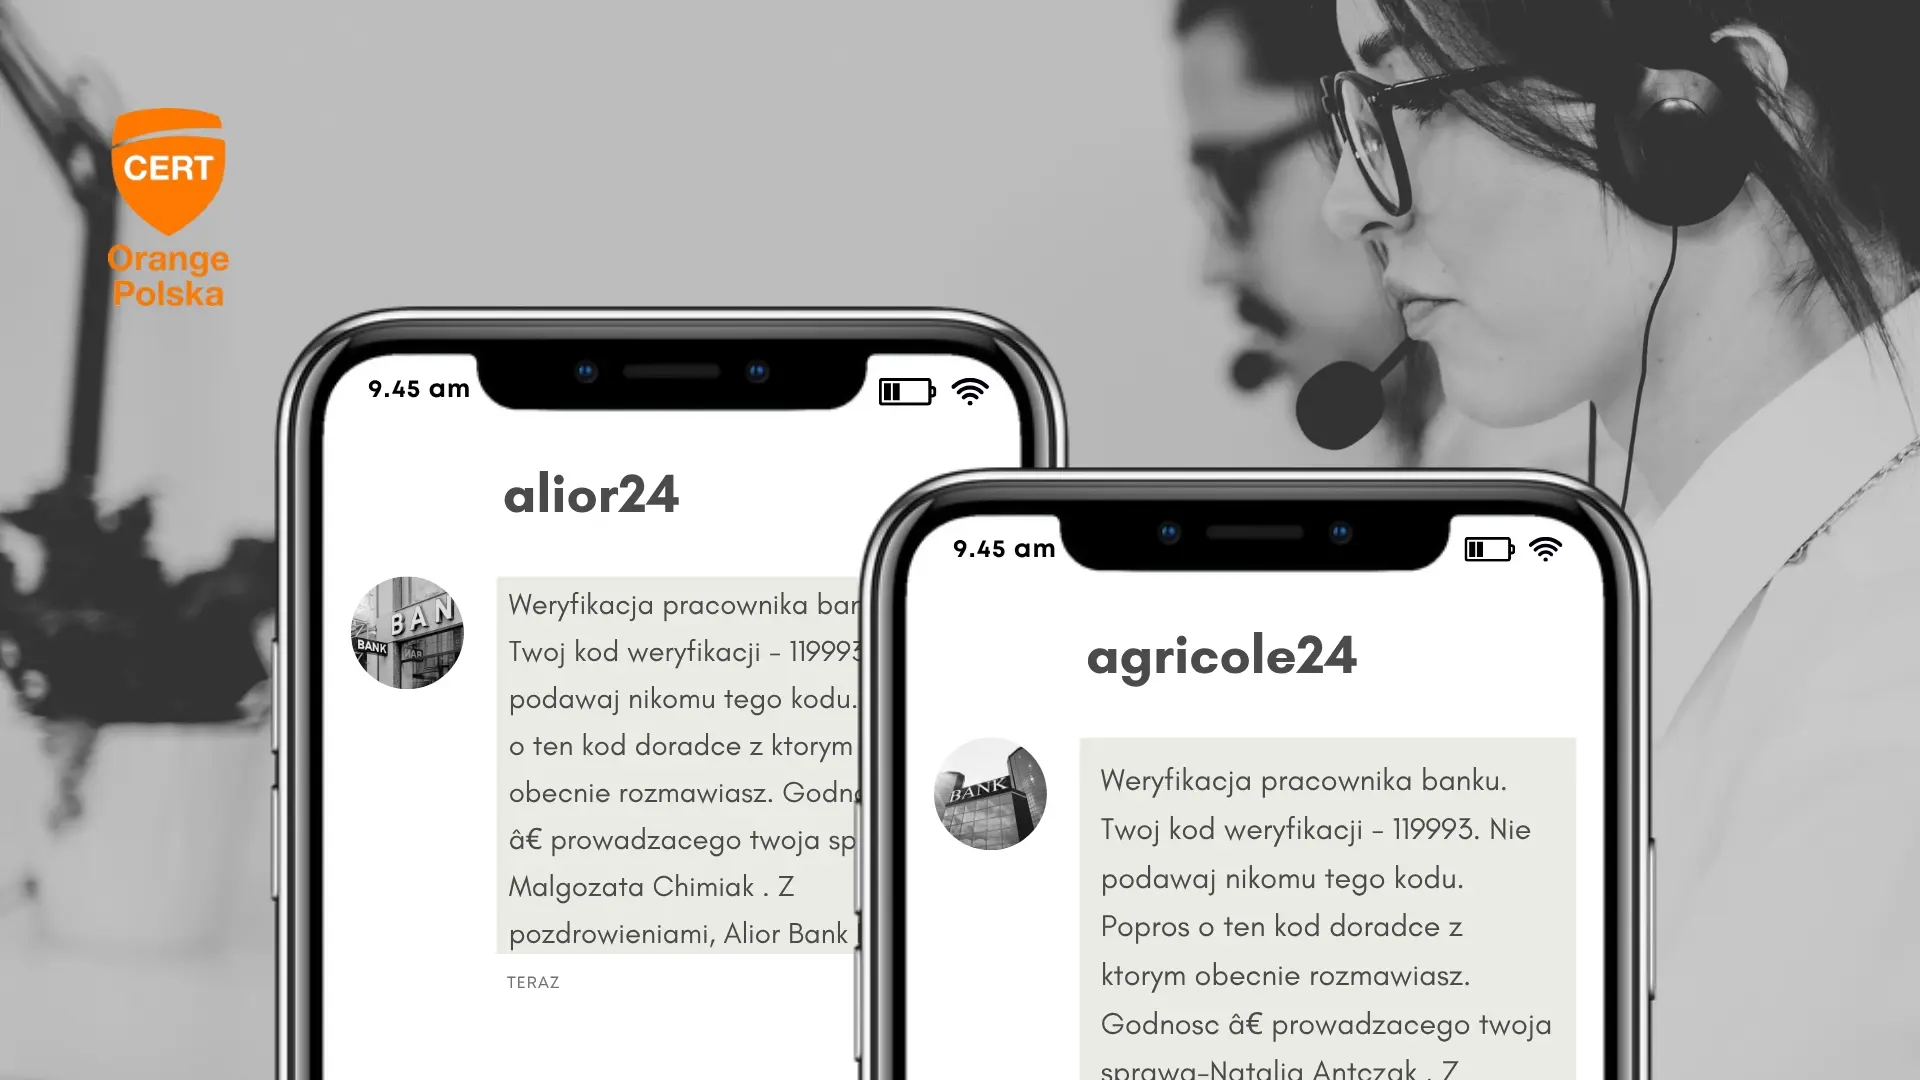
Tak oszuści udają pracowników banku. SMS wygląda a...
Trzy na cztery z badanych uczelni bez dedykowanego...
Poważna luka w oprogramowaniu Cisco. Konieczna akt...
Pięć gwiazdek Euro NCAP nie oznacza łatwej naprawy...
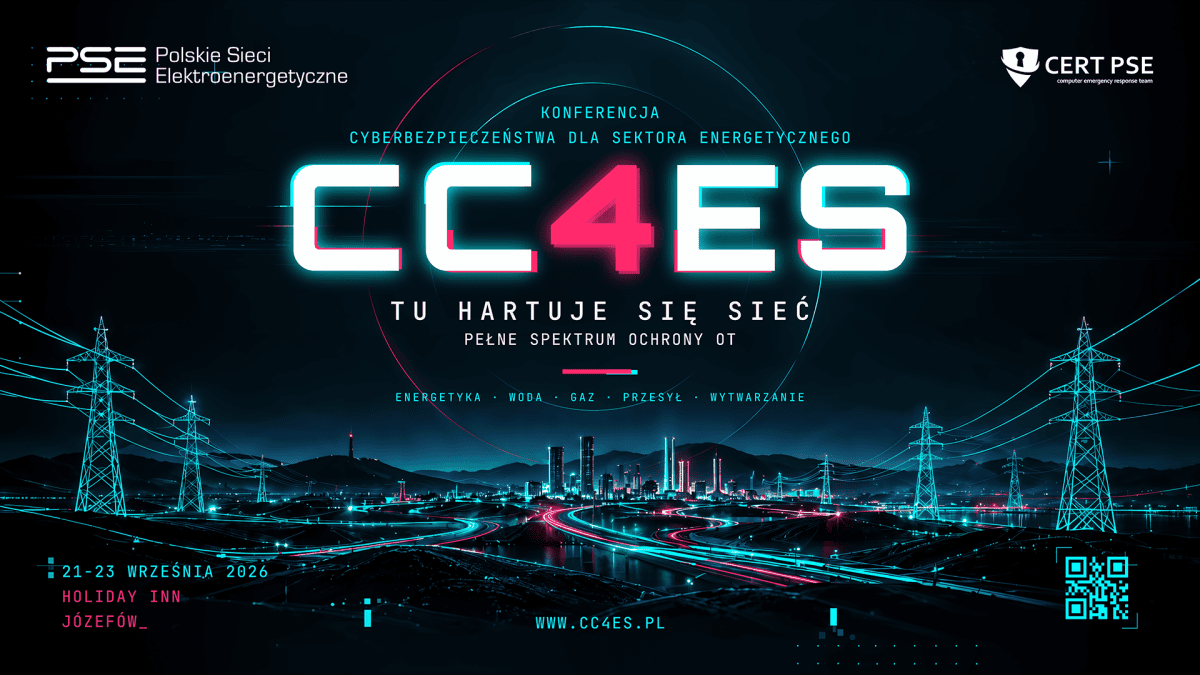
CC4ES 2026: trzy dni o cyberbezpieczeństwie infras...
Backdoor w większości tanich urządzeń Wi-Fi. Jak g...
Unia Europejska ostrzega: 15 minut i tragedia. ist...
Grupa APT28 po raz kolejny atakuje cele w Europie....
„Pasywny dochód” przy wsparciu ministerstwa? To pu...
Jeden nowy system Apple, aż 122 dziury. Wszyscy ma...
Ponad 500 tys. fałszywych kont Gmail. Google pod l...
Niebezpieczny trend mFake. Oszuści podrabiają apli...
Microsoft wydał awaryjną aktualizację Windows 11. ...
Klikasz w link, a tam twoje zdjęcia i dane. Nowy p...
Cichy anioł stróż w kabinie maszynisty. Rewolucyjn...
Pierwsza taka bitwa w historii. Dron z karabinem z...
Krytyczna luka w Tencent Sogou Input Method umożli...
Zespoły bezpieczeństwa przegrywają wyścig z agenta...
WordPress wprowadza automatyczne kontrole bezpiecz...
Red Heron wykorzystuje lukę RCE w Gitea do ataków ...
Revolut ujawnia naruszenie danych: wyciekły inform...
Przejęte konto HBO Max na Reddicie wykorzystane do...
Microsoft kazał gwałtownie aktualizować Windowsa. ...
Przetarg rozliczony, problem zostaje. Jak państwo ...
Debian z nowym wydaniem. Jądro Linux ABI 6.12.107 ...
Polski Starlink staje się faktem. PGZ i ICEYE opra...
Cell Broadcast w Polsce — co kryje się za ostrożną...
Sogou Input Method z luką RCE: atak przez protokół...
SZBI, ciągłość działania i zarządzanie kryzysowe. ...
Trzy Mieczniki to za mało. Lepiej zbudować nową fr...
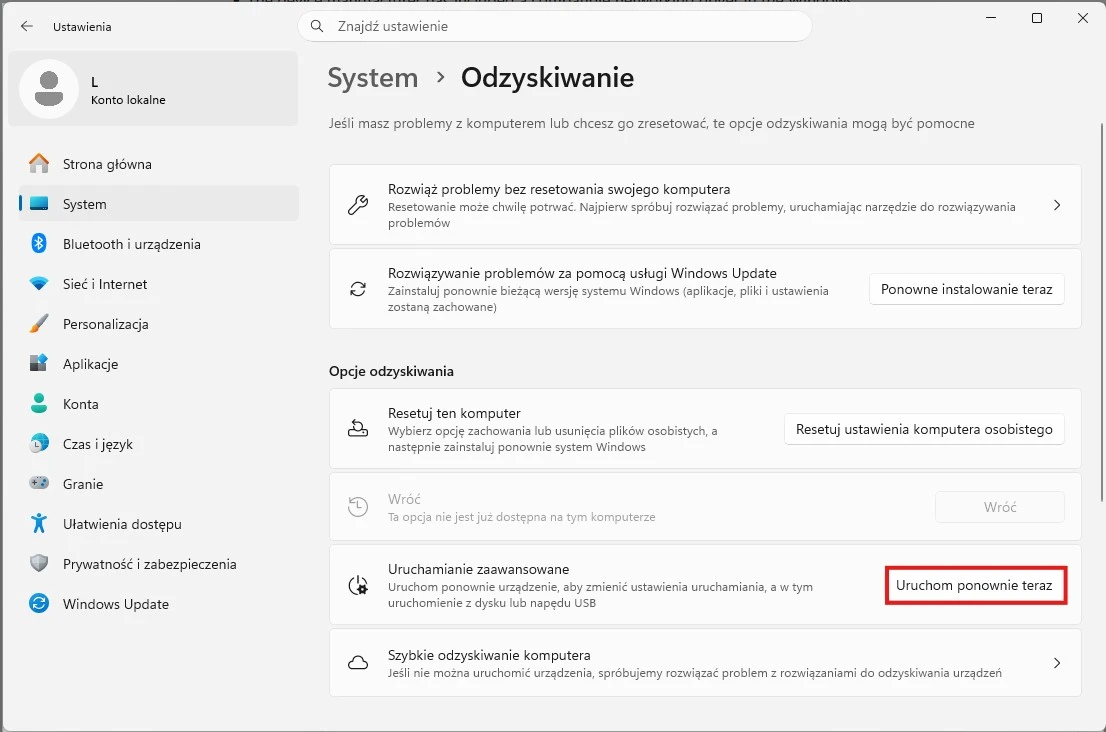
Windows 11 ma nową opcję reinstalacji po awarii – ...
First
Prev.
8
9
10
11
12
13
14
Next
Last



 English (US) ·
 Polish (PL) ·
 Russian (RU) ·