×
Site Menu
Everything
Politics
Polish politics
Justice
Smolensk
Elections
World politics
Military
Drones
Army
Russia
Ukraine
USA
UK
Poland
Serwisy SEC
Everything
Politics
Polish politics
Justice
Smolensk
Elections
World politics
Military
Drones
Army
Russia
Ukraine
USA
UK
Poland
Kliknąłeś link od oszusta? Masz kilka minut, żeby ...
Czy WeTransfer jest bezpieczny? Bezpieczeństwo i p...
Darmowe Robuxy? Cena: twoje konto
Uważaj w co klikasz. FBI ostrzega przed nową metod...
Breeze Comet atakuje systemy finansowe i infrastru...
Likwidacja botnetu Sality: międzynarodowa operacja...
Shai-Hulud skanuje już 469 lokalizacji poświadczeń...
Atakujący wykorzystują Node.js do dostarczania mal...
BraZetsu: malware, które zamienia przejęte systemy...
Hasło pracownika w logu infostealera: jak ocenić r...
ABW ujawnia skalę cyberataków. Polska pod ostrzałe...
Służby rozbiły potężny botnet. Cyberprzestępcy wyk...
Uwaga na fałszywy portal gov.pl. Cyberprzestępcy c...
Klientka banku straciła niemal 200 tys zł. Ostrzeg...
TerminalFix – nowa odmiana ClickFix prowadzi do wi...
ABW podzieliło się danymi. Liczba tych ataków w Po...
Ekspercka wiedza o cyberbezpieczeństwie dla wszyst...
Ostatni dzwonek na wielomilionowe dotacje. Ogromne...
Warszawa: Przetwarzanie obrazów AI w skali i nowoc...
Reforma bezpieczeństwa samorządu. LCC – projekt or...
Cyberatak odczuli mieszkańcy. Hakerzy postawili wł...
Po wecie ws. eDziennika. UODO: bezpieczeństwo to p...
Krajobraz Zagrożeń – 01.09.2026
Gigant branży medycznej potwierdza cyberatak. Cybe...
Cyberbezpieczeństwo w szkole: na co uważać na pocz...
Sąd: działania Pentagonu wobec Anthropic były bezp...
Boston Scientific przez cały czas usuwa skutki cyb...
HardBreacher uderza w Kaspersky Endpoint Security:...
Anthropic ostrzega użytkowników Claude przed infek...
Microsoft ostrzega przed fałszywymi alertami „Anty...
Dwóch obywateli Nigerii wydanych do USA w sprawie ...
ValleyRAT ukryty w podpisanym adware omija ochronę...
Cronos wznowił działanie po exploicie Tectonic war...
TerminalFix: nowy wariant ClickFix wykorzystuje Wi...
Mój PESEL wyciekł i nie wiem, co dalej. Rząd: no s...
Jak okiełznać ataki DDoS wymierzone w Twoją infras...
150% i ScamWatch – Rafał Brzoska startuje z inicja...
Agencje rządowe USA ostrzegają przed atakami na st...
Koniec bezpiecznych rozszerzeń. Wykryto wielki ata...
Czy decyzja o przyznaniu dostępu jest wydana na za...
Dzieci na cyfrowym froncie. To kwestia bezpieczeńs...
Cyberatak uderzył we francuskie szkoły
Recykling numerów telefonów. Co zrobić, gdy dostan...
CRU to nie tylko projekt integracyjny. Jak bezpiec...
Komórka ma własną niszczarkę. Polacy sprawdzili, c...
USA zaostrza ochronę sieci elektroenergetycznej pr...
Pendrive bezpieczeństwa. Te narzędzia mogą uratowa...
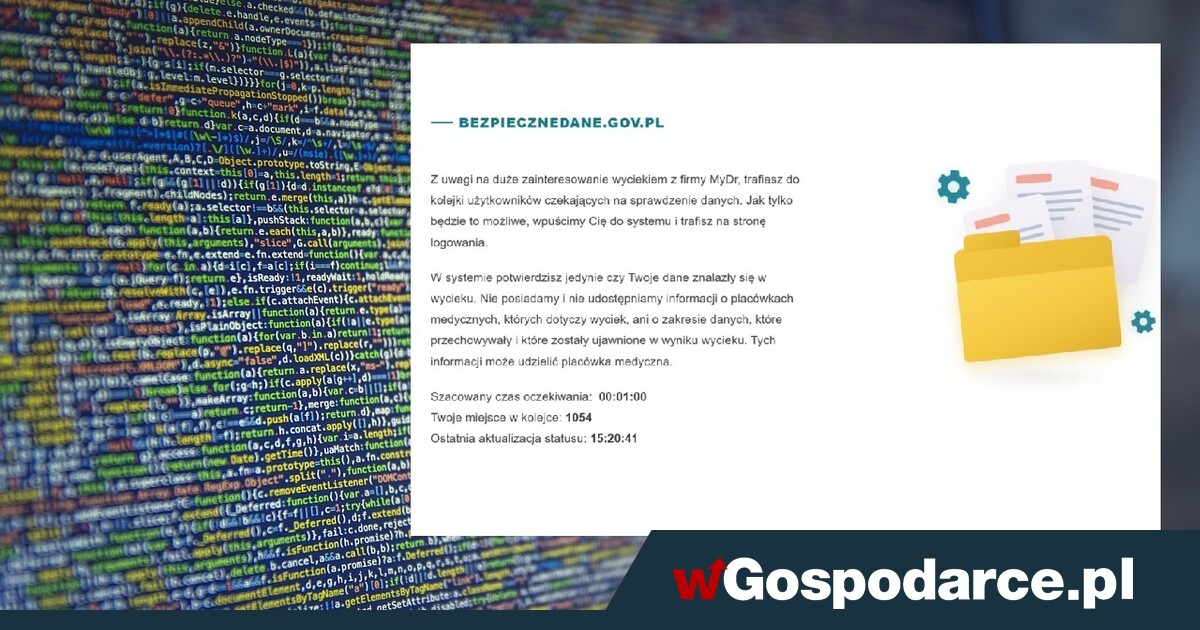
Chcesz sprawdzić dane, czekasz godzinami!
Numery PESEL z wycieku MyDr już w Bezpiecznych Dan...
Cyberatak na MyDr. Numery PESEL można już sprawdzi...
First
Prev.
10
11
12
13
14
15
16
Next
Last















 English (US) ·
 Polish (PL) ·
 Russian (RU) ·