×
Site Menu
Everything
Politics
Polish politics
Justice
Smolensk
Elections
World politics
Military
Drones
Army
Russia
Ukraine
USA
UK
Poland
Serwisy SEC
Everything
Politics
Polish politics
Justice
Smolensk
Elections
World politics
Military
Drones
Army
Russia
Ukraine
USA
UK
Poland
144 pakiety npm Mastra skompromitowane po przejęci...
Złośliwe wtyczki JetBrains kradną klucze API do AI...
Steam Workshop jako kanał dystrybucji malware prze...
Tailscale i OpenSSH jako trwały backdoor po awarii...
Rokarolla: nowy trojan bankowy na Androida atakuje...
Oszuści łączą kilka technik naraz. Chodzi o Twoje ...
Dostałeś takiego SMS-a z ZUS? Możesz stracić dane ...
Co oglądało aż 2500 osób na żywo, a kolejne 7500 z...
Incydent cyberbezpieczeństwa w Mackay Sugar zakłóc...
Biały Dom wzmacnia cyberbezpieczeństwo systemów be...
Phantom Stealer: bezplikowy infostealer kradnący d...
Atomic Arch: atak na łańcuch dostaw objął ponad 15...
Fałszywe alerty Microsoft rozprzestrzeniają Narwha...
Chińska kampania cyberwywiadowcza wykorzystała Goo...
Kampanie ClickFix rozszerzają dystrybucję malware ...
Atak supply chain na CDN uderzył w OptinMonster i ...
SprySOCKS trafia na Windows: backdoor powiązany z ...
GhostTree: jak rekursywne junctions w Windows poma...
Rokarolla: nowy trojan bankowy na Androida wykrada...
Dyrektywa NIS2 w Polsce: co muszą wiedzieć firmy p...
Cyberatak na Radę Europy. „Nie zostańcie kolejnym ...
AI nie naprawi za Ciebie produkcji. Ale gwałtownie...
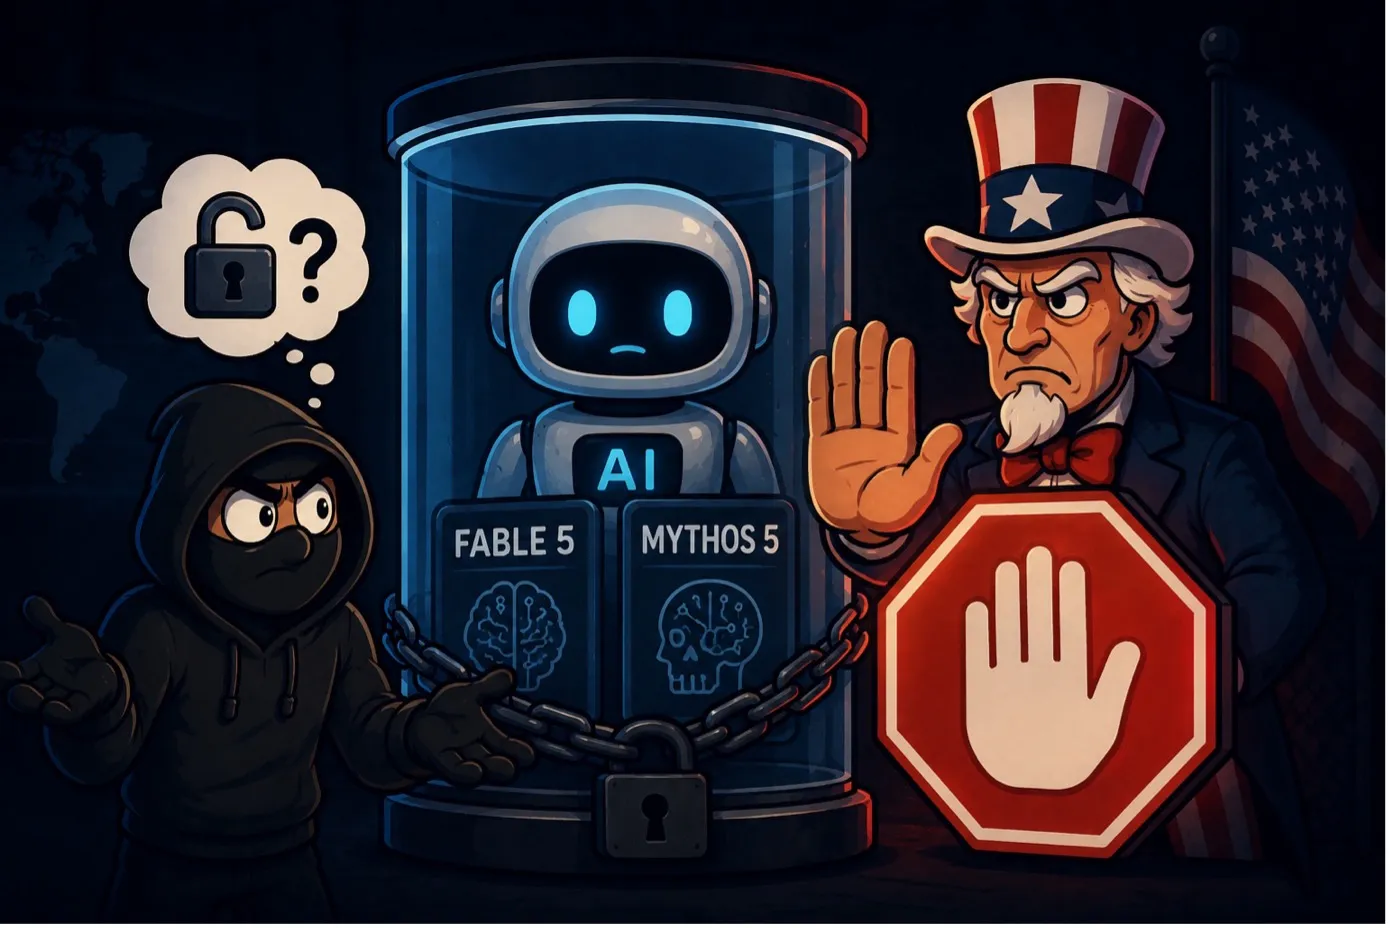
USA wstrzymuje dostęp do Fable 5 i Mythos 5. Pierw...
1000 inżynierów, eksperci Google i AWS oraz konkre...
The Gentlemen: ransomware napędzany infostealerami...
MS-ISAC po utracie finansowania federalnego: rośni...
Chińscy hakerzy wykorzystali reguły Google Workspa...
FBI ostrzega przed nową falą oszustw kryptowalutow...
Duży transfer z InPost do Google Polska
TikTok Shop już w Polsce. Eksperci widzą poważne r...
ABW wskazało głównego adwersarza Polski. To dzieje...
Model Zero Trust Security w firmie. Dlaczego zasad...
Dashlane potwierdza atak brute force, jednak dane ...
Nowość w usłudze Microsoft Defender: zainfekowana ...
Dyrektywa NIS 2: Lista branż, obowiązki i kary za ...
6 najczęstszych technik phishingu wymierzonych w p...
Masz konto w VeloBanku? jeżeli dostaniesz tego SMS...
Microsoft Entra Connect blokuje hard match dla upr...
Strategia bez produktu to tylko dokument. Polska p...
Ponad 400 pakietów Arch Linux AUR przejętych w ata...
Chińsko-powiązana grupa ukrywała backdoory w mecha...
Polecenia Linux działające natywnie w Windows? Mic...
Handala deklaruje włamanie do Cal Water: wyciek da...
Backdoor w PAM i OpenSSH: ukryta persystencja w Li...
Japoński dostawca energii utracił nośnik z danymi ...
Novo Nordisk ujawnia naruszenie danych z badań kli...
Ponad 400 pakietów AUR przejętych w ataku supply c...
Prelekcja Informatyka Zakładowego na twoim evencie...
Kiedy bug przestaje być problemem technicznym, a z...
Alert. Ataki na polskie konta Gmail! Dostęp do skr...
First
Prev.
19
20
21
22
23
24
25
Next
Last










 English (US) ·
 Polish (PL) ·
 Russian (RU) ·